
Levantamentos de mercado recentes indicam que uma parcela significativa das violações de dados registradas no último ano envolveu ativos hospedados em nuvem. O dado chama atenção porque a nuvem também é vendida como solução mais segura que infraestrutura tradicional, e o paradoxo se intensifica em ambientes híbridos, em que cargas de trabalho circulam entre datacenter próprio, nuvem pública e múltiplos provedores ao mesmo tempo, cada um com suas próprias regras de acesso e configuração.
Segundo a avaliação de Jean Pierre Lessa e Santos Ferreira, especialista em tecnologia, software e inteligência artificial, quanto mais ambientes uma empresa combina para ganhar flexibilidade, maior fica o número de pontos que precisam de vigilância constante, e poucas equipes de segurança crescem no mesmo ritmo dessa expansão. O resultado costuma ser um time cobrindo cada vez mais superfície com a mesma estrutura de sempre.
Por que a nuvem híbrida amplia a superfície de ataque?
Cada ambiente adicionado à infraestrutura, seja um novo provedor de nuvem, seja um datacenter de colocation, traz identidades próprias, configurações próprias e um conjunto novo de credenciais para proteger. O risco não está em nenhum ambiente isolado, mas na soma de todas essas superfícies expostas ao mesmo tempo, e essa soma cresce mais rápido do que a maioria das empresas percebe no dia a dia.
Ferramentas nativas de segurança, oferecidas por cada provedor de nuvem separadamente, cobrem bem o próprio ambiente, mas raramente enxergam o que acontece nos outros. Times que dependem só dessas ferramentas isoladas costumam ter visibilidade parcial, exatamente no ponto em que um ataque se move entre ambientes diferentes.
Gestão de identidade e chaves de criptografia como linha de frente
Centralizar autenticação, com login único e verificação em duas etapas válida para todos os ambientes, reduz o número de credenciais soltas que um invasor poderia explorar. Sem essa centralização, cada sistema mantém sua própria porta de entrada, e basta uma delas mal configurada para comprometer o restante da operação, muitas vezes sem que ninguém perceba a brecha por semanas.
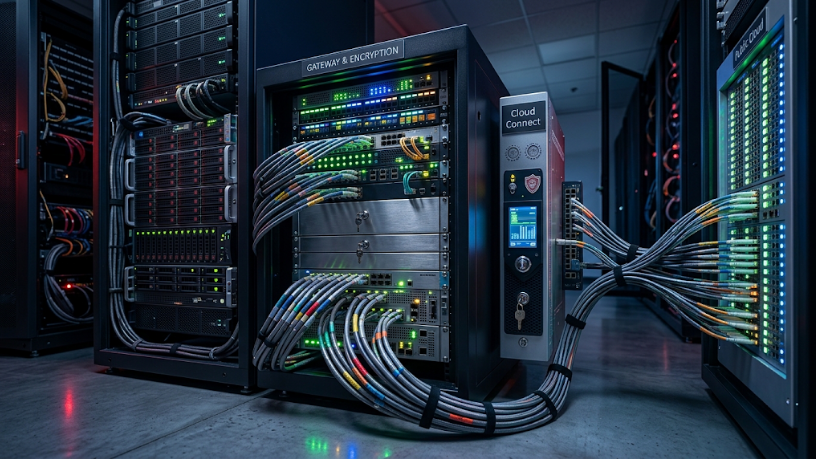
Como considera Jean Pierre Lessa e Santos Ferreira, a gestão centralizada de chaves de criptografia segue a mesma lógica: espalhar chaves entre provedores diferentes, sem um ponto único de controle, dificulta saber quem tem acesso a qual dado sensível em determinado momento. Um inventário completo de chaves, revisado com regularidade, evita que uma credencial esquecida vire porta de entrada meses depois.
Patch management e hardening contínuo além do padrão da nuvem
Provedores de nuvem pública garantem segurança da infraestrutura básica, mas a responsabilidade por manter sistemas, bibliotecas e configurações atualizadas dentro desses ambientes continua sendo da empresa que os utiliza. Vulnerabilidades divulgadas há anos ainda aparecem entre as mais exploradas justamente porque esse ajuste contínuo não acontece com a regularidade que deveria.
Na concepção de Jean Pierre Lessa e Santos Ferreira, tratar patch management como rotina de fundo, e não como tarefa emergencial após um incidente, é o que diferencia empresas que reduzem risco de forma consistente das que só reagem depois que algo já foi comprometido. Automatizar parte desse processo ajuda, mas não substitui a revisão periódica feita por alguém que conhece o ambiente de perto.
Criptografia pós-quântica já entra no radar de dados sensíveis
Dados capturados hoje, mesmo criptografados, podem ser armazenados por um invasor à espera de que algoritmos futuros consigam quebrar essa proteção mais tarde. Esse risco, conhecido como coletar agora e descriptografar depois, preocupa especialmente setores que lidam com informação sensível de longo prazo, como saúde, finanças e segurança institucional, em que o dado continua tendo valor décadas após ser coletado.
Sob o entendimento de Jean Pierre Lessa e Santos Ferreira, revisar hoje os mecanismos de criptografia usados em dados que precisam permanecer protegidos por muitos anos custa menos do que lidar com uma exposição tardia, quando a tecnologia de quebra já estiver disponível e o dado ainda estiver em circulação. Esperar o problema amadurecer para agir costuma sair mais caro do que se preparar com antecedência.